
Suivi de 31,5 millions d’identifiants dans cinq secteurs d’activité aux États-Unis et en Europe
Rapport de référence 2026 sur l’exposition des identifiants
Évaluez votre niveau d’exposition grâce à ce rapport détaillé d’Outpost24, qui analyse les vols d’identifiants survenus aux États-Unis et en Europe au cours de l’année écoulée.
Le défi consiste à donner la priorité à la visibilité des certifications
L’exposition des identifiants est devenue un problème quasi universel pour les organisations modernes, et les équipes de sécurité sont désormais confrontées à un volume croissant d’alertes dont le degré d’urgence varie considérablement.
Afin d’établir une référence plus claire, les chercheurs d’Outpost24 ont analysé les identifiants exposés dans cinq secteurs d’activité :
- Services financiers
- Biens et services de consommation
- Secteur public
- Services aux entreprises
- Santé et médecine
Ce rapport fournit aux organisations un référentiel concernant l’exposition des identifiants, en analysant comment celle-ci varie selon les secteurs d’activité et les régions, et dans quelle mesure elle indique une compromission active.
Les chiffres relatifs à l’exposition des identifiants en 2026
4,824
Organisations analysées aux États-Unis et en Europe
31,5 millions
Identifiants analysés
72%
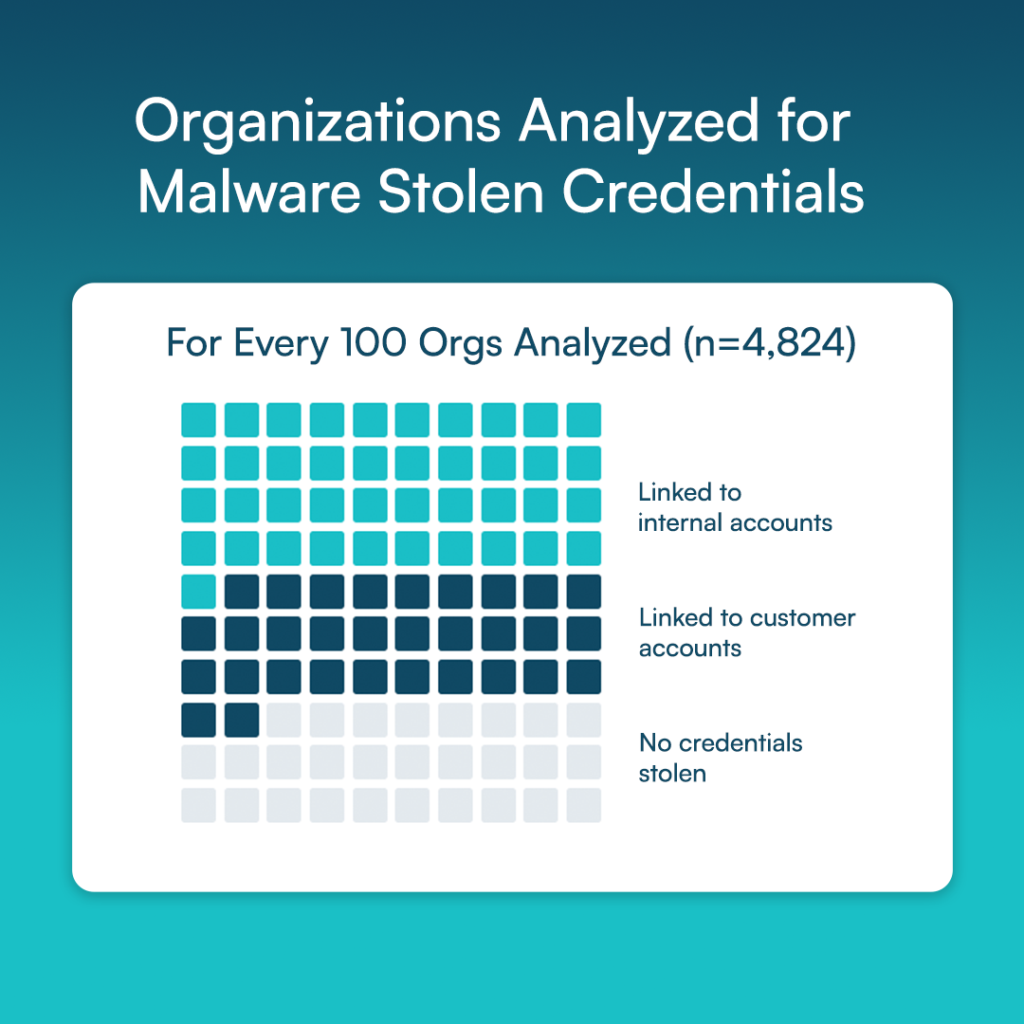
Organisations dont au moins un identifiant d'employé ou de client a été volé par des cybercriminels spécialisés dans le vol d'informations
47%
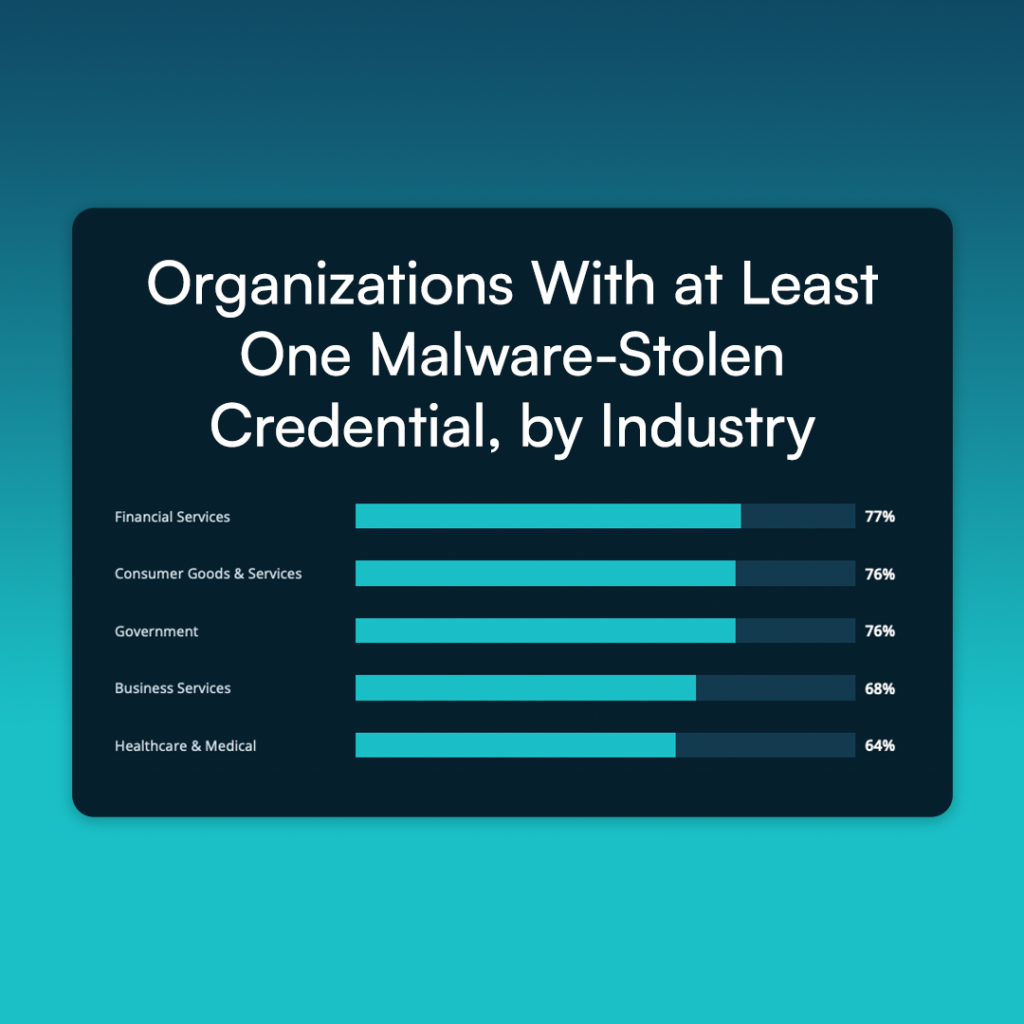
Les entreprises du secteur des services aux entreprises sont celles dont les identifiants ont le plus souvent été volés par des logiciels malveillants, parmi les cinq secteurs d'activité
844 000
Identifiants récupérés sur des appareils infectés
22%
Une entreprise européenne type est davantage exposée que son homologue américaine
Référence en matière de divulgation des identifiants
Ce rapport fournit aux organisations un point de référence concernant l’exposition des identifiants, en examinant comment celle-ci varie selon les secteurs d’activité et les régions, et dans quelle mesure elle indique une compromission active. L’analyse menée par l’équipe de renseignement sur les menaces d’Outpost24 a révélé que la grande majorité des identifiants exposés provenaient de « dumps » issus de violations de données et de « combolists ». Il s’agit de vastes collections d’identifiants de connexion divulgués que les cybercriminels compilent et partagent, parfois regroupés par service, comme les comptes VPN.
Le risque le plus élevé se concentrait sur seulement 3 % de l’ensemble de données. Ces identifiants ont été volés par des « infostealers » ; il s’agit de logiciels malveillants qui récoltent des données d’authentification, telles que les identifiants de connexion, les cookies de session et les jetons OAuth, à partir d’appareils infectés. Bon nombre des organisations analysées comptaient au moins un identifiant provenant d’un « infostealer » associé à une adresse e-mail professionnelle, ce qui indique une compromission active soit du matériel de l’entreprise, soit des appareils personnels (BYOD) utilisés à des fins professionnelles.
Rapport de référence
Téléchargez le rapport de référence 2026 sur les failles de sécurité liées aux identifiants
Le rapport de référence 2026 présente également une approche fondée sur les risques qui permet aux responsables de la sécurité et de la gestion des risques d’aller au-delà d’une surveillance axée sur le volume et de concentrer leurs ressources sur les vulnérabilités les plus susceptibles d’entraîner une prise de contrôle de compte.
L’exposition des identifiants est très répandue ; le défi pour les équipes de sécurité consiste à déterminer quels identifiants indiquent une compromission active.
Pour consulter le rapport complet de 23 pages et évaluer votre niveau d’exposition en matière d’identifiants, téléchargez-le dès maintenant