
Monitoreo de 31,5 Millones de Credenciales en Cinco Sectores en EE. UU. y Europa
Informe Comparativo sobre la Exposición de Credenciales de 2026
Compara tu nivel de exposición con este informe detallado de Outpost24, que analiza el robo de credenciales en EE. UU. y Europa durante el último año.
El Reto es Priorizar la Exposición de las Credenciales
La exposición de credenciales se ha convertido en un problema casi universal para las organizaciones modernas. Hoy en día, los equipos de seguridad se enfrentan a un volumen de alertas cada vez mayor cuya urgencia varía mucho.
Para establecer un punto de referencia más claro, investigadores de Outpost24 analizaron las credenciales expuestas en cinco sectores:
- Servicios Financieros
- Bienes y Servicios de Consumo
- Administración Pública
- Servicios Empresariales
- Sanidad
El informe ofrece a las organizaciones un punto de referencia sobre la exposición de credenciales, analizando cómo varía según el sector y la región, y en qué medida indica una vulneración activa.
Cifras que Muestran la Exposición de Credenciales en 2026
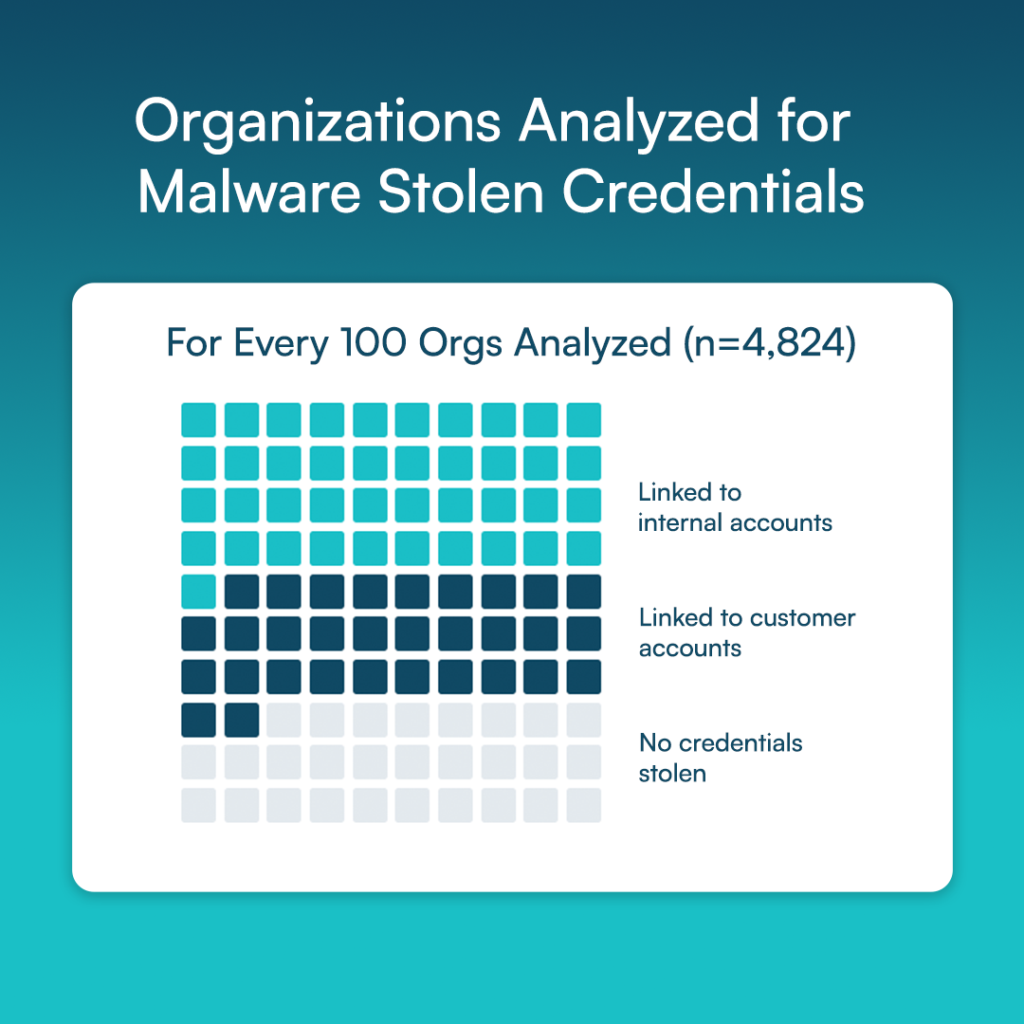
4,824
Organizaciones analizadas en Estados Unidos y Europa
31,5 millones
Credenciales analizadas
72%
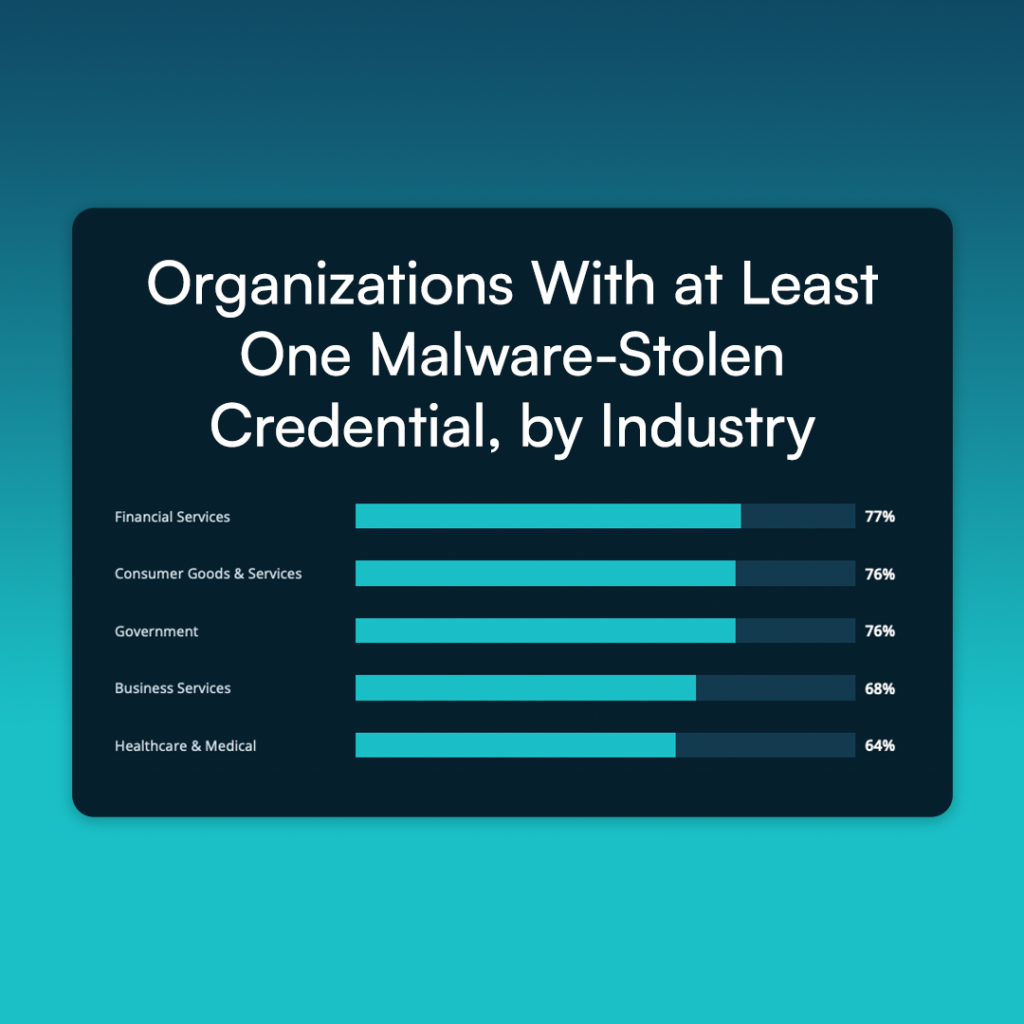
Organizaciones con credenciales de empleados o clientes robadas por infostealers
47%
Organizaciones de Servicios Empresariales son las que tienen más credenciales robadas por malware de entre los cinco sectores
844 000
Datos de acceso robados de dispositivos infectados
22%
Una empresa europea media está más expuesta que su homóloga estadounidense
Comparativa para la Exposición de Credenciales
El informe ofrece a las organizaciones un punto de referencia sobre la exposición de credenciales, analizando cómo varía según el sector y la región, y en qué medida indica una vulneración activa. El análisis realizado por el equipo de inteligencia de amenazas de Outpost24 reveló que la gran mayoría de las credenciales expuestas procedían de volcados de datos de filtraciones y combolists. Se trata de grandes recopilaciones de datos de inicio de sesión filtrados que los ciberdelincuentes recopilan y comparten, a veces agrupados por servicio, como las cuentas de VPN.
El mayor riesgo se concentraba en solo el 3 % del conjunto de datos. Estas fueron robadas por infostealers, un tipo de software malicioso que recopila datos de autenticación, como datos de inicio de sesión, cookies de sesión y tokens OAuth, de dispositivos infectados. Muchas de las organizaciones analizadas tenían al menos una credencial procedente de un infostealer vinculada a una dirección de correo electrónico de un empleado, lo que indica una vulneración activa, ya sea del hardware de la empresa o de los dispositivos personales (BYOD) utilizados para el trabajo.
Informe comparativo
Descarga el Informe Comparativo sobre la Exposición de Credenciales de 2026
El Informe Comparativo de 2026 también presenta un enfoque basado en el riesgo que permite a los responsables de seguridad y gestión de riesgos ir más allá de la supervisión basada en el volumen y centrar los recursos en las vulnerabilidades que tienen más probabilidades de dar lugar a la apropiación de cuentas.
La exposición de credenciales es muy común; el reto para los equipos de seguridad es saber qué credenciales indican un compromiso activo.
Para leer el informe completo de 23 páginas y comparar tu nivel de exposición de credenciales, descárgalo ahora